ARTICLE / 安全
别再硬扛 CVE 列表了:CISA 每天在替你筛「哪些漏洞真的有人在打」
11 月的前 6 天,CISA 的"已知在野利用漏洞目录"(Known Exploited Vulnerabilities Catalog,简称 KEV)新增了 3 条:WordPress 核心的竞态条件漏洞、Apple 多产品的认证绕过、SonicWall 防火墙 SSLVPN 的认证控制绕过。其中 WordPress 那条的整改期限日(due date)就落在 11 月 6 日——从列入目录到要求完成缓解,窗口只有 3 天。
这份目录目前收录 1769 条(catalogVersion 2026.11.06 口径)。听起来不少,但 CVE 全集每年新增数以万计——KEV 的价值就在于它只收"确认被攻击者在真实环境里利用过"的漏洞。补丁永远修不完的时候,它是"先修哪些"的权威子集。
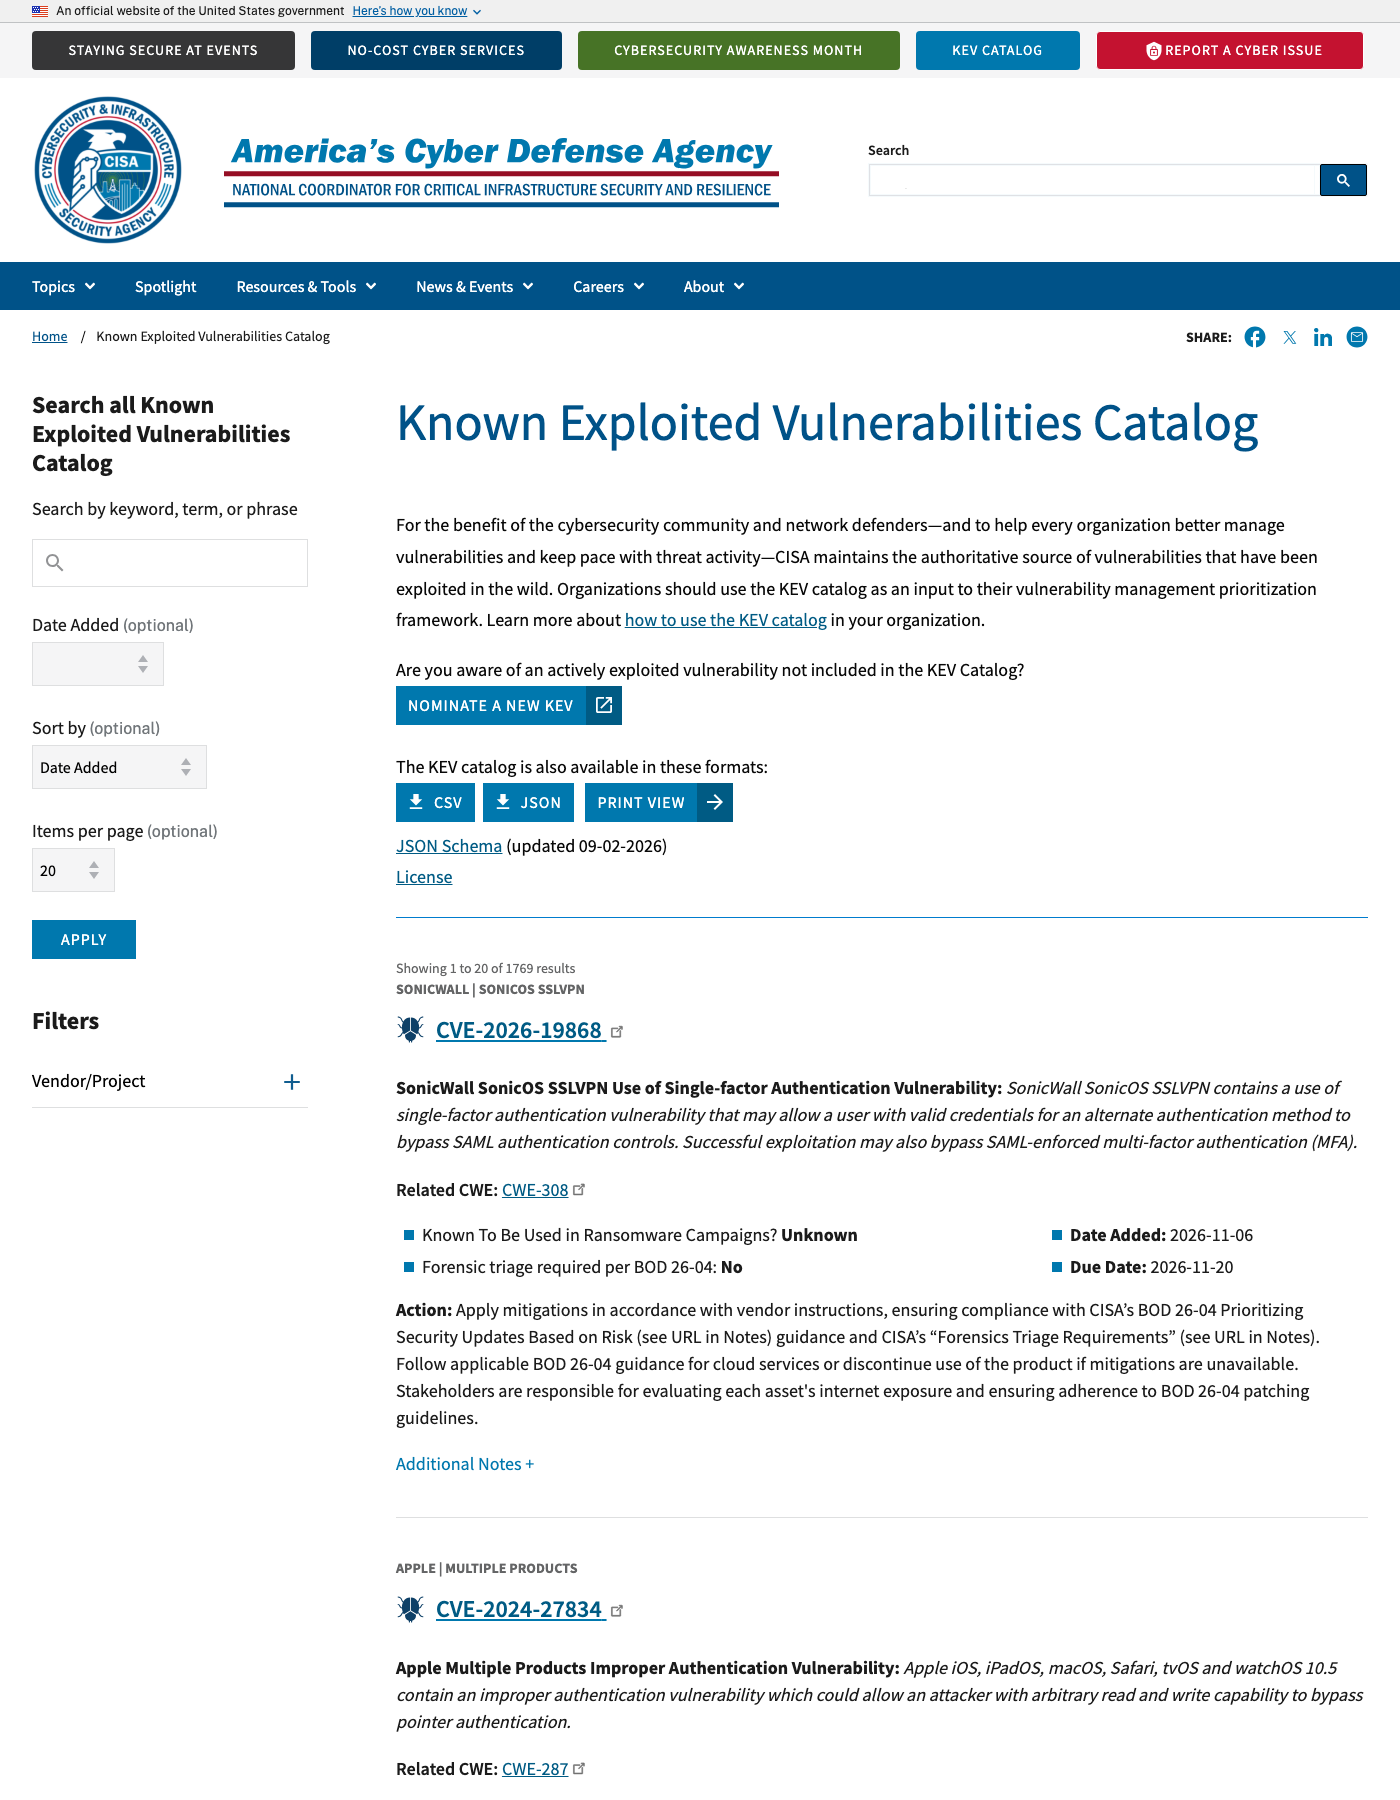
来源:cisa.gov「Known Exploited Vulnerabilities Catalog」页面截图,2026-11-07 采集。
三条新增,三种不同的处置动作
WordPress 核心 TOCTOU 竞态(CVE-2026-119977,11 月 3 日列入,期限 11 月 6 日)。 目录描述是:未认证攻击者可在核心升级窗口期在服务器上执行代码,根因是全包升级使用的临时目录路径可预测、且可以通过 Web 访问。CISA 的注释里指向了 WordPress 7.1.4 的发布公告——修复版本 10 月就已发布。
自建站点的运维该做的两件事:确认核心版本不低于 7.1.4;在版本升级窗口期把临时路径的访问监控打开,升级完成前不留长窗口。这条的期限已经过了,还没核对版本的站点别再等例行补丁周期。
Apple 多产品认证绕过(CVE-2024-27834,11 月 4 日列入,期限 11 月 18 日)。 影响 iOS、iPadOS、macOS、Safari、tvOS 和 watchOS 10.5,攻击前提是攻击者已经具备任意读写能力,绕过的是指针认证这层防线。注意这个编号是 2024 年的——漏洞披露已近两年,但 CISA 确认它在真实环境被利用后才收入目录。
普通用户的动作最简单:系统更新装上就完事;企业侧值得记下的是"老漏洞多年后被确认在野利用"这种时间差,资产清单里那些停在旧版本的工具机要重新过一遍。
SonicWall SonicOS SSLVPN 认证绕过(CVE-2026-19868,11 月 6 日列入,期限 11 月 20 日)。 三条里场景最危险的一条:持有替代认证方式有效凭据的用户可以绕过 SAML 认证控制,成功利用还能绕过 SAML 强制执行的 MFA。
边界 VPN 设备、面向公网、绕过 MFA——三个因素叠在一起,这是攻击者最爱的入口形态。跑着 SonicWall SSLVPN 的团队直接对照厂商公告(SNWLID-2026-0014)核查,不要等 11 月 20 日的期限。
三条的共同点:CISA 给每条都标了 requiredAction,指向 BOD 26-04(按风险排序安全更新)的指引和取证分流要求,期限从列入日起只有几天到两周。这个节奏决定了:靠人工每月扫一遍公告是跟不上 KEV 的,它需要一个每日动作。
把 KEV 变成每天早上的一条 diff
工作流本身不复杂,核心是三步:每天拉一次目录 JSON,和昨天的快照做对比,新增条目直接推给相关负责人。目录是一个公开的 JSON 文件,catalogVersion 字段标识版本,vulnerabilities 数组里每条都带 cveID、dateAdded、dueDate、requiredAction 和厂商公告链接——刚好是建工单需要的全部字段。
对比逻辑就是按 cveID 做集合差:昨天没有、今天有的,就是新增。一份可维护的定时任务,一天几十行脚本的工作量,输出三样东西:新增 CVE 编号、受影响产品、期限日。新增条目附带的厂商公告链接直接进工单描述,处理的人不用再二次检索。
有一个部署细节值得记:CISA 站点从部分网络环境直连会失败,挂上代理一行配置就解决——这种"拉取失败"和"没有新增"是两种完全不同的状态,告警里要分开报,否则你会把一次网络故障当成"今天很安全"。
入列节奏:月初慢,但期限很近
按目录数据统计 2026 年的月度新增:9 月 43 条、10 月 36 条、11 月前 6 天 3 条。月初数字小不代表可以松懈——11 月这 3 条里有 1 条的期限就在列入后第 3 天。KEV 的期限设计是"列入日起短窗口",这和很多团队"每月一次补丁窗口"的节奏是错位的:一条漏洞 11 月 6 日入列、11 月 20 日到期,恰好卡在两次月度窗口之间,等下个月窗口再处理就过期了。
所以每日 diff 的价值不只是"知道有新漏洞",而是给每条新增一个明确的时间约束:这条的 due date 是哪天,落不落在你的下一个维护窗口之内。落不进去的,才需要讨论紧急变更。
最后一个判断
漏洞管理做不动的团队,多数不是缺扫描器,是被没有优先级的列表淹没了。KEV 目录每天更新一次、每条带期限、只收在野确认的子集——把它的每日 diff 挂进现有的告警渠道,工作量是一晚上的,换来的是"先修哪些"从此有权威答案。11 月这 3 条已经示范了三种典型处置:已修复版本的核对、全量终端的更新、边界设备的立即核查。你的清单里,这三类各有几台?
本文面向授权安全研究与防御建设,未经授权对任何系统实施文中技术属违法行为。
参考来源
- CISA Known Exploited Vulnerabilities Catalog 官方 JSON(catalogVersion 2026.11.06,count 1769,本机经代理拉取于 2026-11-07,三条 CVE 的描述、期限日与厂商公告链接均取自该文件)
- SonicWall 安全公告 SNWLID-2026-0014、Apple 支持公告 120896/120898/120901、WordPress 7.1.4 发布公告(目录 JSON 的 notes 字段所引链接,未逐一下载正文)