ARTICLE / ai
微信扫码直接配渠道:Qwen Code Web Shell 补上个人微信这个最大缺口
2026 年 11 月 9 日,Qwen Code 维护者 wenshao 提交并随后合入了 PR #16736:个人微信成为 Web Shell 里可直接配置的渠道,包括在浏览器内完成扫码登录。同一批渠道工作里还包含 QQ 渠道的配置界面(PR #16724)。
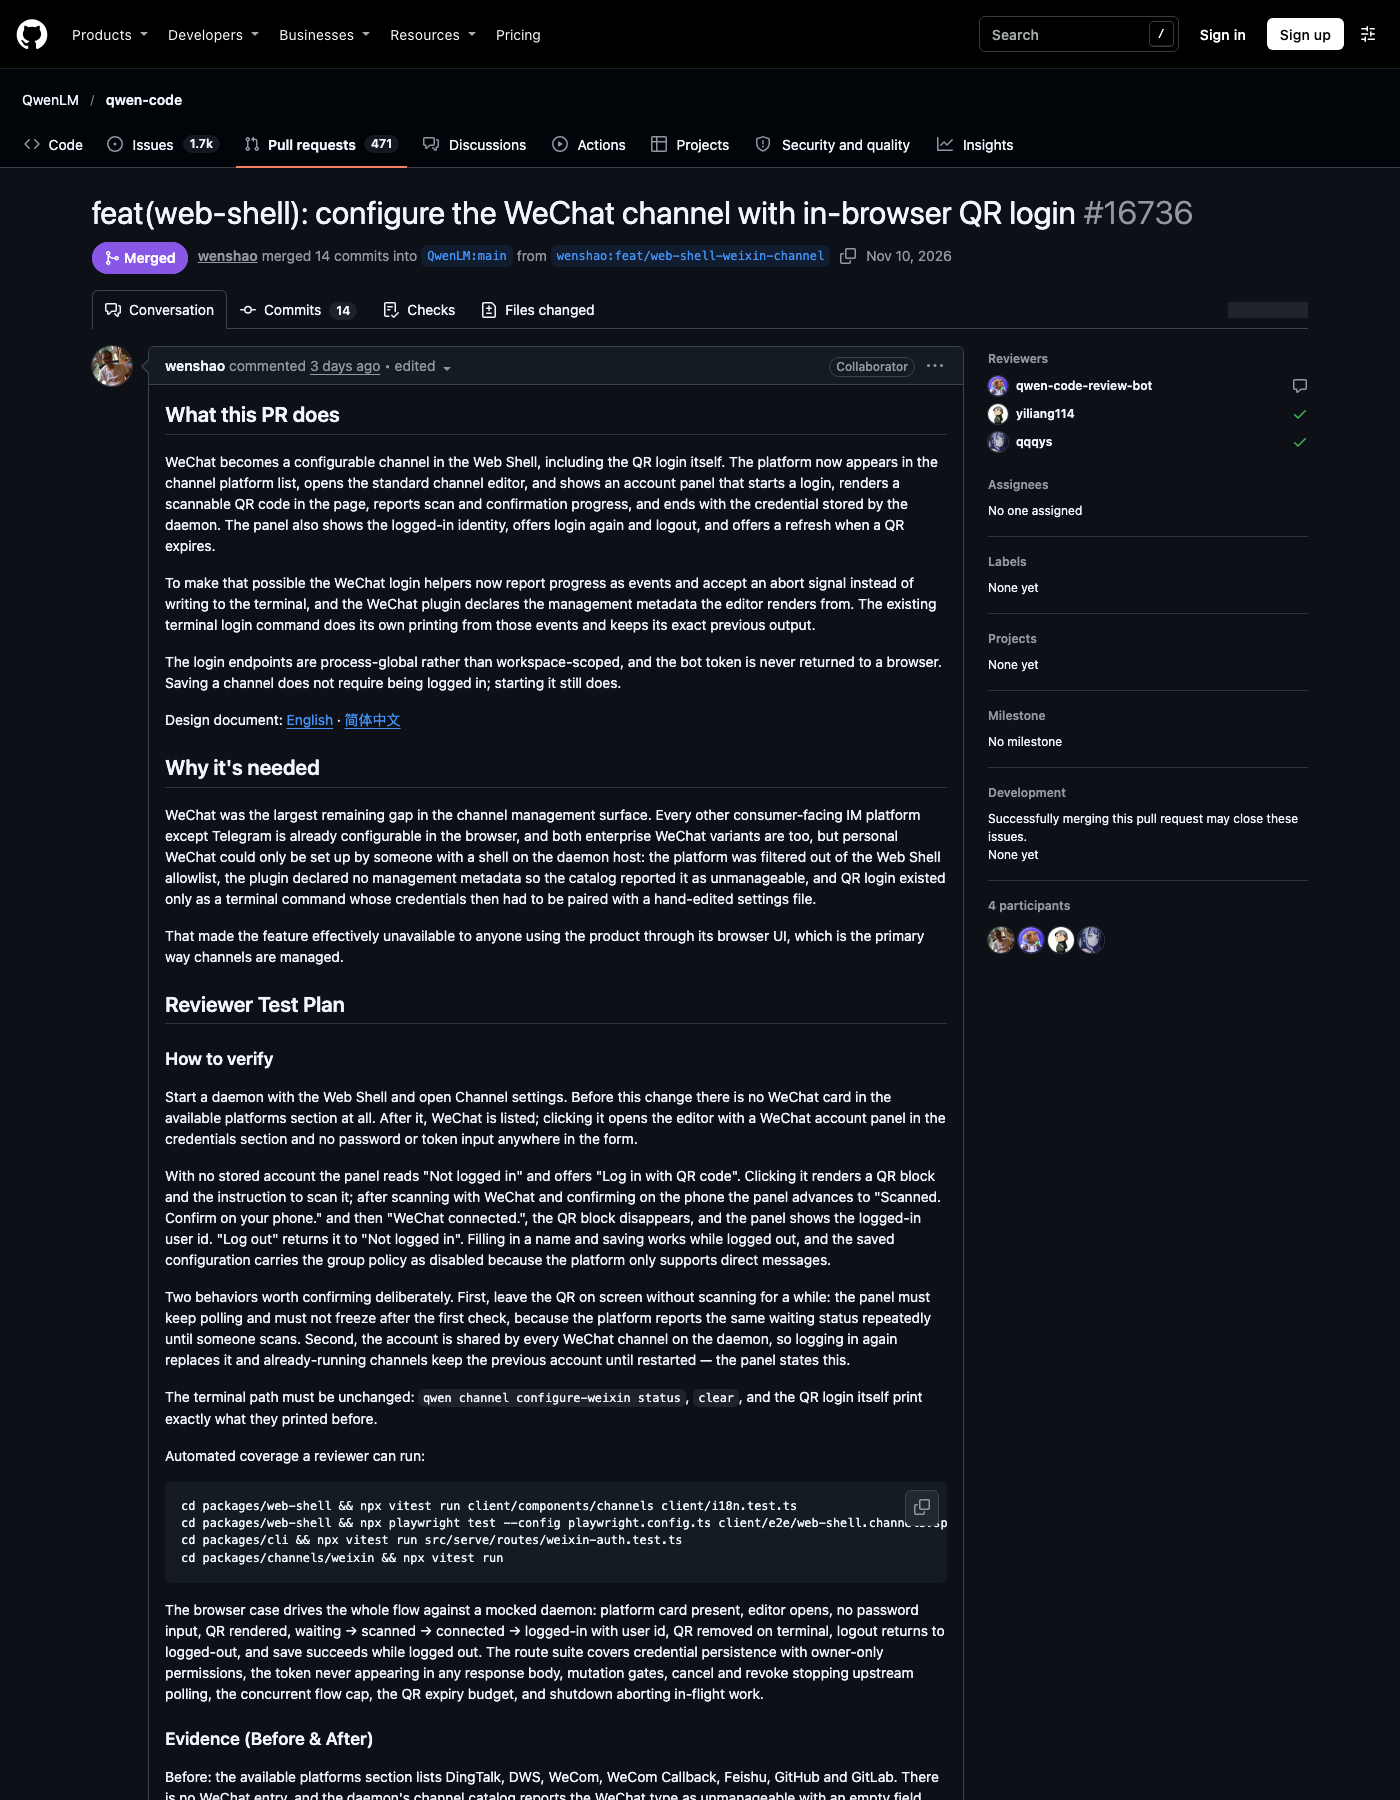 来源:GitHub QwenLM/qwen-code PR #16736 页面,github.com,截取日期 2026-11-12
之前卡在哪
PR 说明里把缺口讲得很直白:微信是渠道管理界面剩下的最大空白。
除 Telegram 外的消费级 IM 平台都已能在浏览器里配置,两个企业微信变体也可以,唯独个人微信此前只能由"在守护进程主机上有 shell 权限的人"设置——平台被过滤在 Web Shell 白名单之外,插件没有声明管理元数据(目录会把它报为不可管理),扫码登录只存在于终端命令里,登录后的凭据还要手工编辑配置文件去配对。
结果是:主要通过浏览器界面管理渠道的用户,实际上用不上这个功能。
现在的体验
按 PR 的验证计划,现在的流程是:打开渠道设置,微信出现在可用平台列表;点开编辑器,凭据区是一个微信账号面板,全表单没有任何密码或 token 输入框。
未登录时面板显示"未登录"并提供"扫码登录",点击后在页面内渲染二维码,手机扫码确认后依次推进到"已扫描,请在手机上确认"再到"微信已连接",面板显示登录用户身份,可登出、可在二维码过期时刷新。
不登录也能保存渠道配置,但启动渠道仍要求已登录。微信平台仅支持私聊,保存的配置会把群策略默认置为禁用。
配套的工程改动包括:微信登录辅助函数改为以事件上报进度并接受中止信号(不再直接写终端),微信插件声明编辑器渲染所需的管理元数据,原有终端登录命令保持输出不变。
安全设计上的两个值得注意的点
这个 PR 有两处安全设计值得做渠道类产品的人参考。第一,登录端点是进程级而非工作区级——凭据绑定在守护进程层面,不随某个工作区的配置走,降低了凭据被工作区级操作误暴露的面。
第二,bot token 永不返回给浏览器——Web 界面只触发和观察登录流程,敏感凭据始终留在守护进程侧,浏览器拿到的是状态而非密钥。
对普通用户的实际意义:把 Qwen Code 的守护进程跑在自己的机器或服务器上,就可以在微信里直接给自己的编码代理发任务、收结果,配置过程从"SSH 上主机改配置文件"变成了"网页里扫个码"。需要留意的是这是个人微信渠道,仅支持私聊形态,适合个人助手场景而非团队群协作。
本文的资料依据与局限
功能细节与安全设计均来自 PR #16736 的官方描述与验证计划,该 PR 状态为已关闭;QQ 渠道配置见 PR #16724。本文未实际部署验证扫码流程,体验描述以 PR 验证计划为准;微信渠道的长期可用性受平台政策影响,以实际使用为准。
参考来源
- QwenLM/qwen-code PR #16736《feat(web-shell): configure the WeChat channel with in-browser QR login》(采集日期 2026-11-12)
- QwenLM/qwen-code Releases 页面 v0.27.2 变更清单(采集日期 2026-11-12)